Domain flashed.de kaufen?
Wir ziehen mit dem Projekt
flashed.de um.
Sind Sie am Kauf der Domain
flashed.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain flashed.de kaufen?
Was sind die grundlegenden Prinzipien und Komponenten des PKI-Standards? Wie wird die Sicherheit und Vertrauenswürdigkeit in einem PKI-System gewährleistet?
Die grundlegenden Prinzipien des PKI-Standards sind die Verwendung von Zertifikaten, öffentlichen und privaten Schlüsseln sowie digitalen Signaturen. Die Sicherheit und Vertrauenswürdigkeit in einem PKI-System werden durch die Verwendung von sicheren Algorithmen, regelmäßige Überprüfungen der Zertifikate und die Verwendung von Zertifizierungsstellen gewährleistet. Zusätzlich spielen auch die sichere Speicherung der Schlüssel und Zertifikate sowie die Einhaltung von Sicherheitsrichtlinien eine wichtige Rolle. **
Was sind die Grundprinzipien und Anwendungen des PKI-Standards?
PKI steht für Public Key Infrastructure und basiert auf asymmetrischer Verschlüsselung. Die Grundprinzipien sind die Verwendung von öffentlichen und privaten Schlüsseln, Zertifizierungsstellen zur Ausstellung von Zertifikaten und die sichere Übertragung von Daten. Anwendungen umfassen sichere E-Mail-Kommunikation, digitale Signaturen, sichere Webseiten und die Authentifizierung von Benutzern in Netzwerken. **
Ähnliche Suchbegriffe für PKI-und-CA-in
Top-Angebote
Produkte zum Begriff PKI-und-CA-in:
-
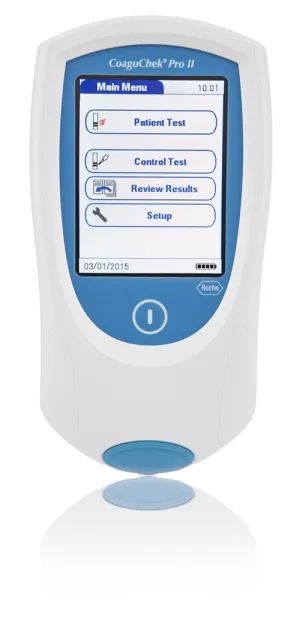
Roche Diagnostik CoaguChek Pro II Gerät - incl. Netzteil, Ärztliche INR-Kontrolle einfach, schnell und zuverlässig 07210841003CoaguChek® Pro II – Gerinnungsmessgerät für PT/INR und aPTT in Praxis und Klinik Das CoaguChek® Pro II von Roche Diagnostics ist ein Point-of-Care-Gerinnungsmessgerät für den professionellen Einsatz. Es bestimmt die Prothrombinzeit (PT, angezeigt als INR, % Quick oder Sekunden) und als zweiten Parameter die aktivierte partielle Thromboplastinzeit (aPTT) aus kapillärem, venösem oder arteriellem Vollblut. Der PT-Wert liegt in weniger als einer Minute vor, der aPTT-Wert nach wenigen Minuten. Die Ergebnisse werden in den Einheiten angezeigt, die auch bei Plasmamessungen im Labor verwendet werden. Mit Touchscreen, 2D-Barcodescanner und WLAN ist das Gerät auf dokumentationspflichtige Abläufe in Arztpraxis, Klinik, Hausbesuch und Pflegeheim ausgelegt. Das CoaguChek Pro II ist der Nachfolger des CoaguChek XS Plus und ausschließlich für die Anwendung durch medizinisches Fachpersonal bestimmt. Produktmerkmale Zwei Gerinnungsparameter in einem Gerät – PT/INR für die Antikoagulationskontrolle, aPTT zusätzlich für das Heparin-Monitoring Ergebnis direkt am Patienten – keine Probenversendung ins Labor Schonende Blutgewinnung aus der Fingerbeere, alternativ venöses oder arterielles Vollblut Ergebnisse in laborüblichen Plasma-Einheiten – direkt vergleichbar mit Laborwerten Patienten- und Benutzer-IDs per Barcode erfassen – weniger Verwechslungs- und Übertragungsfehler Drahtlose Anbindung an Datenmanagementsysteme per WLAN, kabelgebunden über die optionale Basisstation Bedienung über farbigen Touchscreen mit geführten Abläufen Mobil einsetzbar mit wiederaufladbarem Akku – auch für Hausbesuche und Pflegeheime Technische Daten Hersteller Roche Diagnostics Zweckbestimmung PT- und aPTT-Bestimmung zur patientennahen Anwendung im professionellen Bereich Messprinzip PT Amperometrische (elektrochemische) Bestimmung nach Aktivierung mit humanem rekombinantem Thromboplastin Messprinzip aPTT Amperometrische (elektrochemische) Bestimmung nach Aktivierung mit Celite Teststreifen CoaguChek® PT Test, CoaguChek® aPTT Test Probenmaterial Frisches kapilläres, venöses oder arterielles Vollblut Probenvolumen 8 µl Messzeit PT: weniger als 1 Minute · aPTT: einige Minuten Messbereich PT INR 0,8–8,0 · % Quick 120–5 · Sekunden 9,6–96 Messbereich aPTT 20–130 plasmaäquivalente Sekunden Heparin-Einfluss PT: unempfindlich bis 3 IE/ml (UFH und NMH) · aPTT: UFH linear 0,1–1,0 IE/ml, NMH unempfindlich bis < 0,5 IE/ml Speicher 2000 Patienten- und 500 QK-Ergebnisse mit Datum und Uhrzeit Bedienung Farbiger Touchscreen Datenerfassung / -übertragung 2D-Barcodescanner, WLAN, Infrarot · Ethernet und USB über optionale Basisstation Stromversorgung Wiederaufladbarer Universal-Akku, Netzteil 12 V DC Tests pro Akkuladung ca. 60 PT-Tests · mindestens 20 aPTT-Tests Betriebstemperatur +12 bis +32 °C Gewicht 280 g (ohne Akku) Kennzeichnung CE, In-vitro-Diagnostikum Lieferumfang CoaguChek® Pro II Messgerät Universal-Akku (separat verpackt, vor Inbetriebnahme einzusetzen) Netzteil Benutzerhandbuch Teststreifen, Kontrollen und die Basisstation sind separat erhältlich. Anwendung (PT-Messung) Vor der ersten Inbetriebnahme den Universal-Akku einsetzen und über das Netzteil laden. Gerät einschalten, Benutzer- und Patienten-ID eingeben oder per Barcode scannen. Bei einer neuen Teststreifencharge den zugehörigen Code-Chip in das Gerät einlegen. CoaguChek PT Test Teststreifen einschieben und den Anweisungen auf dem Display folgen. Blutprobe (8 µl) auftragen – die Messung startet automatisch. Ergebnis nach weniger als einer Minute ablesen. Es wird mit Datum, Uhrzeit und Patienten-ID gespeichert. Häufige Fragen Worin unterscheidet sich das CoaguChek Pro II vom CoaguChek INRange? Das CoaguChek Pro II ist für den professionellen Einsatz bei vielen Patienten in Praxis und Klinik bestimmt und bestimmt zusätzlich zur PT den aPTT-Wert. Das CoaguChek INRange ist ausschließlich für Patienten im Gerinnungs-Selbstmanagement vorgesehen und darf nur von einem einzelnen Patienten verwendet werden. Was ist der Unter848,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft Cloud PKI for FLW (NCE)Microsoft Cloud PKI für FLW: Praxisnaher Einrichtungsleitfaden 2024 Die Verwaltung von Microsoft Cloud PKI for FLW (NCE) stellt für viele Unternehmen eine zentrale Herausforderung im digitalen Sicherheitsmanagement dar. Microsoft Cloud PKI ist ein cloudbasierter Dienst, der die Verwaltung des Zertifikatlebenszyklus für von Intune verwaltete Geräte vereinfacht und automatisiert. Dies ist besonders wertvoll in einer Zeit, in der Sicherheitszertifikate für nahezu jede Unternehmensinfrastruktur unerlässlich geworden sind. Die Verwaltung von PKI-Zertifikaten kann jedoch schwierig, kostspielig und komplex sein, insbesondere für Organisationen, die über eine große Anzahl von Geräten und Benutzern verfügen. Hier setzt Microsoft Cloud PKI for FLW (NCE) an ? mit automatischer HSM-Signatur, Verschlüsselungsschlüsseln und der Möglichkeit, bis zu sechs Zertifizierungsstellen in eine...16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Rolle der Public Key Infrastructure (PKI) bei der sicheren Übertragung von Daten in digitalen Netzwerken? Und wie wird die PKI in der Praxis eingesetzt?
Die PKI ermöglicht die sichere Übertragung von Daten in digitalen Netzwerken durch die Verwendung von Public und Private Keys. In der Praxis wird die PKI eingesetzt, um digitale Zertifikate auszustellen, zu verwalten und zu überprüfen, um die Identität von Benutzern und die Integrität von Daten zu gewährleisten. Sie spielt eine entscheidende Rolle bei der Verschlüsselung von Datenübertragungen, der Authentifizierung von Benutzern und der Sicherung von digitalen Signaturen. **
-
Was sind die zentralen Bestandteile und Verwendungszwecke des PKI-Standards?
Die zentralen Bestandteile des PKI-Standards sind Zertifikate, Zertifizierungsstellen und öffentliche Schlüssel. Zertifikate dienen der Authentifizierung von Benutzern und Geräten, Zertifizierungsstellen überprüfen und verwalten die Zertifikate, und öffentliche Schlüssel ermöglichen die sichere Kommunikation über das Internet. Der PKI-Standard wird vor allem zur Verschlüsselung von Daten, zur digitalen Signatur und zur sicheren Authentifizierung in IT-Systemen eingesetzt. **
-
Was sind die grundlegenden Prinzipien und Anwendungen des PKI-Standards?
PKI steht für Public Key Infrastructure und basiert auf asymmetrischer Verschlüsselung. Die grundlegenden Prinzipien sind die Verwendung von öffentlichen und privaten Schlüsseln, digitale Zertifikate zur Authentifizierung und die sichere Übertragung von Daten. Anwendungen umfassen sichere E-Mail-Kommunikation, digitale Signaturen, sichere Webseiten und VPN-Verbindungen. **
-
Was sind die grundlegenden Prinzipien und Vorteile des PKI-Standards in der IT-Sicherheit?
Die grundlegenden Prinzipien des PKI-Standards sind die Verwendung von öffentlichen und privaten Schlüsseln zur Verschlüsselung von Daten und zur digitalen Signatur von Nachrichten. Die Vorteile sind eine sichere Authentifizierung von Benutzern, die Integrität von Daten und die Vertraulichkeit der Kommunikation. PKI ermöglicht auch die sichere Übertragung von sensiblen Informationen über unsichere Netzwerke. **

Wie kann eine Public Key Infrastructure (PKI) dazu beitragen, die Sicherheit und Vertraulichkeit von digitalen Kommunikationen zu gewährleisten? Welche Schlüsselkomponenten und Prozesse sind essenziell für eine effektive PKI?
Eine PKI kann die Sicherheit und Vertraulichkeit von digitalen Kommunikationen gewährleisten, indem sie digitale Zertifikate verwendet, um die Identität von Benutzern und Geräten zu überprüfen. Die Schlüsselkomponenten einer effektiven PKI sind ein Zertifizierungsstellen (CA), ein Registrierungsstellen (RA) und ein Verzeichnisdienst für die Speicherung und Verwaltung von Zertifikaten. Die Prozesse umfassen die Erstellung, Verteilung, Verwaltung und Widerrufung von Zertifikaten, um die Integrität und Authentizität der digitalen Kommunikation zu gewährleisten. **
Was sind die grundlegenden Funktionen und Vorteile einer Public Key Infrastructure (PKI)?
Die grundlegenden Funktionen einer PKI sind die Erstellung, Verwaltung und Verteilung von digitalen Zertifikaten für die sichere Kommunikation und Authentifizierung. Die Vorteile einer PKI sind die Verschlüsselung von Daten, die Sicherung von Identitäten, die Integrität von Nachrichten und die Vertrauenswürdigkeit von Kommunikation. Eine PKI ermöglicht auch die sichere elektronische Signatur und den Schutz vor Datenmanipulation. **
Top-Angebote
Produkte zum Begriff PKI-und-CA-in:
-
Microsoft Cloud PKI (NCE)Microsoft PKI in der Cloud: Was Sie für die sichere Implementierung wissen müssen Die Verwaltung von digitalen Zertifikaten stellt für viele IT-Teams eine komplexe Herausforderung dar. Microsoft PKI bietet jedoch eine moderne Lösung für dieses Problem. Microsoft Cloud PKI funktioniert als cloudbasierter Dienst, der die Verwaltung des Zertifikatlebenszyklus für Intune verwaltete Geräte vereinfacht und automatisiert. Darüber hinaus bietet diese Lösung erweiterte Sicherheitsfunktionen ? Zertifizierungsstellen, die mit einer lizenzierten Intune Suite oder Cloud PKI eigenständigen Add-On erstellt wurden, verwenden automatisch HSM-Signatur- und Verschlüsselungsschlüssel. Administratoren können bis zu sechs Zertifizierungsstellen in einem Intune Mandanten erstellen, während die G-ültigkeitsdauer der Zertifikatsperrliste sieben Tage beträgt, mit Veröffentlichung und Aktualisierung a...24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft Cloud PKI - NPO (NCE)Microsoft Cloud PKI jetzt für NPO unter NCE verfügbar Microsoft Cloud PKI steht nun Non-Profit-Organisationen unter dem New Commerce Experience (NCE) zur Verfügung und revolutioniert die Zertifikatsverwaltung für gemeinnützige Einrichtungen. Diese cloudbasierte Public-Key-Infrastruktur ermöglicht es NPOs, digitale Zertifikate zentral, automatisiert und sicher zu verwalten, nämlich ohne lokale Server oder komplexe Hardware. Dabei arbeitet der Microsoft Cloud PKI Service direkt mit Microsoft Cloud PKI Intune zusammen, um Zertifikate effizient bereitzustellen und zu erneuern. Dieser Artikel beleuchtet die Funktionsweise der Lösung, ihre Sicherheitsvorteile sowie insbesondere Microsoft Cloud PKI Pricing und Microsoft Cloud PKI Licensing für Non-Profit-Organisationen. Was ist Microsoft Cloud PKI für NPO unter NCE? Microsoft Cloud PKI für NPO unter NCE ist ein cloudbasierter Dienst, der die...11,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roche Diagnostik CoaguChek Pro II Gerät - incl. Netzteil, Ärztliche INR-Kontrolle einfach, schnell und zuverlässig 07210841003CoaguChek® Pro II – Gerinnungsmessgerät für PT/INR und aPTT in Praxis und Klinik Das CoaguChek® Pro II von Roche Diagnostics ist ein Point-of-Care-Gerinnungsmessgerät für den professionellen Einsatz. Es bestimmt die Prothrombinzeit (PT, angezeigt als INR, % Quick oder Sekunden) und als zweiten Parameter die aktivierte partielle Thromboplastinzeit (aPTT) aus kapillärem, venösem oder arteriellem Vollblut. Der PT-Wert liegt in weniger als einer Minute vor, der aPTT-Wert nach wenigen Minuten. Die Ergebnisse werden in den Einheiten angezeigt, die auch bei Plasmamessungen im Labor verwendet werden. Mit Touchscreen, 2D-Barcodescanner und WLAN ist das Gerät auf dokumentationspflichtige Abläufe in Arztpraxis, Klinik, Hausbesuch und Pflegeheim ausgelegt. Das CoaguChek Pro II ist der Nachfolger des CoaguChek XS Plus und ausschließlich für die Anwendung durch medizinisches Fachpersonal bestimmt. Produktmerkmale Zwei Gerinnungsparameter in einem Gerät – PT/INR für die Antikoagulationskontrolle, aPTT zusätzlich für das Heparin-Monitoring Ergebnis direkt am Patienten – keine Probenversendung ins Labor Schonende Blutgewinnung aus der Fingerbeere, alternativ venöses oder arterielles Vollblut Ergebnisse in laborüblichen Plasma-Einheiten – direkt vergleichbar mit Laborwerten Patienten- und Benutzer-IDs per Barcode erfassen – weniger Verwechslungs- und Übertragungsfehler Drahtlose Anbindung an Datenmanagementsysteme per WLAN, kabelgebunden über die optionale Basisstation Bedienung über farbigen Touchscreen mit geführten Abläufen Mobil einsetzbar mit wiederaufladbarem Akku – auch für Hausbesuche und Pflegeheime Technische Daten Hersteller Roche Diagnostics Zweckbestimmung PT- und aPTT-Bestimmung zur patientennahen Anwendung im professionellen Bereich Messprinzip PT Amperometrische (elektrochemische) Bestimmung nach Aktivierung mit humanem rekombinantem Thromboplastin Messprinzip aPTT Amperometrische (elektrochemische) Bestimmung nach Aktivierung mit Celite Teststreifen CoaguChek® PT Test, CoaguChek® aPTT Test Probenmaterial Frisches kapilläres, venöses oder arterielles Vollblut Probenvolumen 8 µl Messzeit PT: weniger als 1 Minute · aPTT: einige Minuten Messbereich PT INR 0,8–8,0 · % Quick 120–5 · Sekunden 9,6–96 Messbereich aPTT 20–130 plasmaäquivalente Sekunden Heparin-Einfluss PT: unempfindlich bis 3 IE/ml (UFH und NMH) · aPTT: UFH linear 0,1–1,0 IE/ml, NMH unempfindlich bis < 0,5 IE/ml Speicher 2000 Patienten- und 500 QK-Ergebnisse mit Datum und Uhrzeit Bedienung Farbiger Touchscreen Datenerfassung / -übertragung 2D-Barcodescanner, WLAN, Infrarot · Ethernet und USB über optionale Basisstation Stromversorgung Wiederaufladbarer Universal-Akku, Netzteil 12 V DC Tests pro Akkuladung ca. 60 PT-Tests · mindestens 20 aPTT-Tests Betriebstemperatur +12 bis +32 °C Gewicht 280 g (ohne Akku) Kennzeichnung CE, In-vitro-Diagnostikum Lieferumfang CoaguChek® Pro II Messgerät Universal-Akku (separat verpackt, vor Inbetriebnahme einzusetzen) Netzteil Benutzerhandbuch Teststreifen, Kontrollen und die Basisstation sind separat erhältlich. Anwendung (PT-Messung) Vor der ersten Inbetriebnahme den Universal-Akku einsetzen und über das Netzteil laden. Gerät einschalten, Benutzer- und Patienten-ID eingeben oder per Barcode scannen. Bei einer neuen Teststreifencharge den zugehörigen Code-Chip in das Gerät einlegen. CoaguChek PT Test Teststreifen einschieben und den Anweisungen auf dem Display folgen. Blutprobe (8 µl) auftragen – die Messung startet automatisch. Ergebnis nach weniger als einer Minute ablesen. Es wird mit Datum, Uhrzeit und Patienten-ID gespeichert. Häufige Fragen Worin unterscheidet sich das CoaguChek Pro II vom CoaguChek INRange? Das CoaguChek Pro II ist für den professionellen Einsatz bei vielen Patienten in Praxis und Klinik bestimmt und bestimmt zusätzlich zur PT den aPTT-Wert. Das CoaguChek INRange ist ausschließlich für Patienten im Gerinnungs-Selbstmanagement vorgesehen und darf nur von einem einzelnen Patienten verwendet werden. Was ist der Unter848,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Prinzipien und Komponenten des PKI-Standards? Wie wird die Sicherheit und Vertrauenswürdigkeit in einem PKI-System gewährleistet?
Die grundlegenden Prinzipien des PKI-Standards sind die Verwendung von Zertifikaten, öffentlichen und privaten Schlüsseln sowie digitalen Signaturen. Die Sicherheit und Vertrauenswürdigkeit in einem PKI-System werden durch die Verwendung von sicheren Algorithmen, regelmäßige Überprüfungen der Zertifikate und die Verwendung von Zertifizierungsstellen gewährleistet. Zusätzlich spielen auch die sichere Speicherung der Schlüssel und Zertifikate sowie die Einhaltung von Sicherheitsrichtlinien eine wichtige Rolle. **
-
Was sind die Grundprinzipien und Anwendungen des PKI-Standards?
PKI steht für Public Key Infrastructure und basiert auf asymmetrischer Verschlüsselung. Die Grundprinzipien sind die Verwendung von öffentlichen und privaten Schlüsseln, Zertifizierungsstellen zur Ausstellung von Zertifikaten und die sichere Übertragung von Daten. Anwendungen umfassen sichere E-Mail-Kommunikation, digitale Signaturen, sichere Webseiten und die Authentifizierung von Benutzern in Netzwerken. **
-
Was ist die Rolle der Public Key Infrastructure (PKI) bei der sicheren Übertragung von Daten in digitalen Netzwerken? Und wie wird die PKI in der Praxis eingesetzt?
Die PKI ermöglicht die sichere Übertragung von Daten in digitalen Netzwerken durch die Verwendung von Public und Private Keys. In der Praxis wird die PKI eingesetzt, um digitale Zertifikate auszustellen, zu verwalten und zu überprüfen, um die Identität von Benutzern und die Integrität von Daten zu gewährleisten. Sie spielt eine entscheidende Rolle bei der Verschlüsselung von Datenübertragungen, der Authentifizierung von Benutzern und der Sicherung von digitalen Signaturen. **
-
Was sind die zentralen Bestandteile und Verwendungszwecke des PKI-Standards?
Die zentralen Bestandteile des PKI-Standards sind Zertifikate, Zertifizierungsstellen und öffentliche Schlüssel. Zertifikate dienen der Authentifizierung von Benutzern und Geräten, Zertifizierungsstellen überprüfen und verwalten die Zertifikate, und öffentliche Schlüssel ermöglichen die sichere Kommunikation über das Internet. Der PKI-Standard wird vor allem zur Verschlüsselung von Daten, zur digitalen Signatur und zur sicheren Authentifizierung in IT-Systemen eingesetzt. **
Ähnliche Suchbegriffe für PKI-und-CA-in
-
Microsoft Cloud PKI for FLW (NCE)Microsoft Cloud PKI für FLW: Praxisnaher Einrichtungsleitfaden 2024 Die Verwaltung von Microsoft Cloud PKI for FLW (NCE) stellt für viele Unternehmen eine zentrale Herausforderung im digitalen Sicherheitsmanagement dar. Microsoft Cloud PKI ist ein cloudbasierter Dienst, der die Verwaltung des Zertifikatlebenszyklus für von Intune verwaltete Geräte vereinfacht und automatisiert. Dies ist besonders wertvoll in einer Zeit, in der Sicherheitszertifikate für nahezu jede Unternehmensinfrastruktur unerlässlich geworden sind. Die Verwaltung von PKI-Zertifikaten kann jedoch schwierig, kostspielig und komplex sein, insbesondere für Organisationen, die über eine große Anzahl von Geräten und Benutzern verfügen. Hier setzt Microsoft Cloud PKI for FLW (NCE) an ? mit automatischer HSM-Signatur, Verschlüsselungsschlüsseln und der Möglichkeit, bis zu sechs Zertifizierungsstellen in eine...16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adler AD 1039 Aktenvernichter – Kompakt, zuverlässig & sicher für Büro und ZuhauseAdler AD 1039 Aktenvernichter – Effiziente und sichere Dokumentenvernichtung für Zuhause und Büro Sorge für den Schutz deiner vertraulichen Daten mit dem Adler AD 1039 Aktenvernichter. Dieses kompakte und leistungsstarke Gerät ist ideal für den privaten Gebrauch oder kleine Büros. Mit einer Schneidekapazität von bis zu 6 Blatt A4-Papier (80 g/m2) und einer Sicherheitsstufe P-2 bietet es zuverlässigen Schutz vor unerwünschtem Zugriff auf sensible Informationen. Dank der automatischen Start-/Stopp-Funktion ist die Bedienung besonders komfortabel. Die integrierte Umkehrfunktion hilft dir, Papierstaus schnell und einfach zu beseitigen. Mit einem Fassungsvermögen von 8 Litern und einem praktischen Handgriff zum Anheben der Schneidekassette ist der AD 1039 nicht nur funktional, sondern auch benutzerfreundlich.29,00 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Cascha Melodica schnell und einfachCascha Verlag Melodica schnell und einfach lernen: Melodica-Schule für Kinder ab 5 Jahren, mit 40 Kinderliedern, mit farbigen Noten passenden Aufklebern, ISBN 9783866264960, 21 x 15 cm, 96 Seiten, inkl. QR-Codes mit Demo- und Playbackversionen, in deutscher Sprache16,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Prinzipien und Anwendungen des PKI-Standards?
PKI steht für Public Key Infrastructure und basiert auf asymmetrischer Verschlüsselung. Die grundlegenden Prinzipien sind die Verwendung von öffentlichen und privaten Schlüsseln, digitale Zertifikate zur Authentifizierung und die sichere Übertragung von Daten. Anwendungen umfassen sichere E-Mail-Kommunikation, digitale Signaturen, sichere Webseiten und VPN-Verbindungen. **
-
Was sind die grundlegenden Prinzipien und Vorteile des PKI-Standards in der IT-Sicherheit?
Die grundlegenden Prinzipien des PKI-Standards sind die Verwendung von öffentlichen und privaten Schlüsseln zur Verschlüsselung von Daten und zur digitalen Signatur von Nachrichten. Die Vorteile sind eine sichere Authentifizierung von Benutzern, die Integrität von Daten und die Vertraulichkeit der Kommunikation. PKI ermöglicht auch die sichere Übertragung von sensiblen Informationen über unsichere Netzwerke. **
-
Wie kann eine Public Key Infrastructure (PKI) dazu beitragen, die Sicherheit und Vertraulichkeit von digitalen Kommunikationen zu gewährleisten? Welche Schlüsselkomponenten und Prozesse sind essenziell für eine effektive PKI?
Eine PKI kann die Sicherheit und Vertraulichkeit von digitalen Kommunikationen gewährleisten, indem sie digitale Zertifikate verwendet, um die Identität von Benutzern und Geräten zu überprüfen. Die Schlüsselkomponenten einer effektiven PKI sind ein Zertifizierungsstellen (CA), ein Registrierungsstellen (RA) und ein Verzeichnisdienst für die Speicherung und Verwaltung von Zertifikaten. Die Prozesse umfassen die Erstellung, Verteilung, Verwaltung und Widerrufung von Zertifikaten, um die Integrität und Authentizität der digitalen Kommunikation zu gewährleisten. **
-
Was sind die grundlegenden Funktionen und Vorteile einer Public Key Infrastructure (PKI)?
Die grundlegenden Funktionen einer PKI sind die Erstellung, Verwaltung und Verteilung von digitalen Zertifikaten für die sichere Kommunikation und Authentifizierung. Die Vorteile einer PKI sind die Verschlüsselung von Daten, die Sicherung von Identitäten, die Integrität von Nachrichten und die Vertrauenswürdigkeit von Kommunikation. Eine PKI ermöglicht auch die sichere elektronische Signatur und den Schutz vor Datenmanipulation. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.